Cyber Resilience Act srozumitelně: e-book Frank Bold ušetří firmám hledání v paragrafech
Přehrát audio verzi
Cyber Resilience Act srozumitelně: e-book Frank Bold ušetří firmám hledání v paragrafech
00:00
00:00
1x
- 0.25x
- 0.5x
- 0.75x
- 1x
- 1.25x
- 1.5x
- 2x
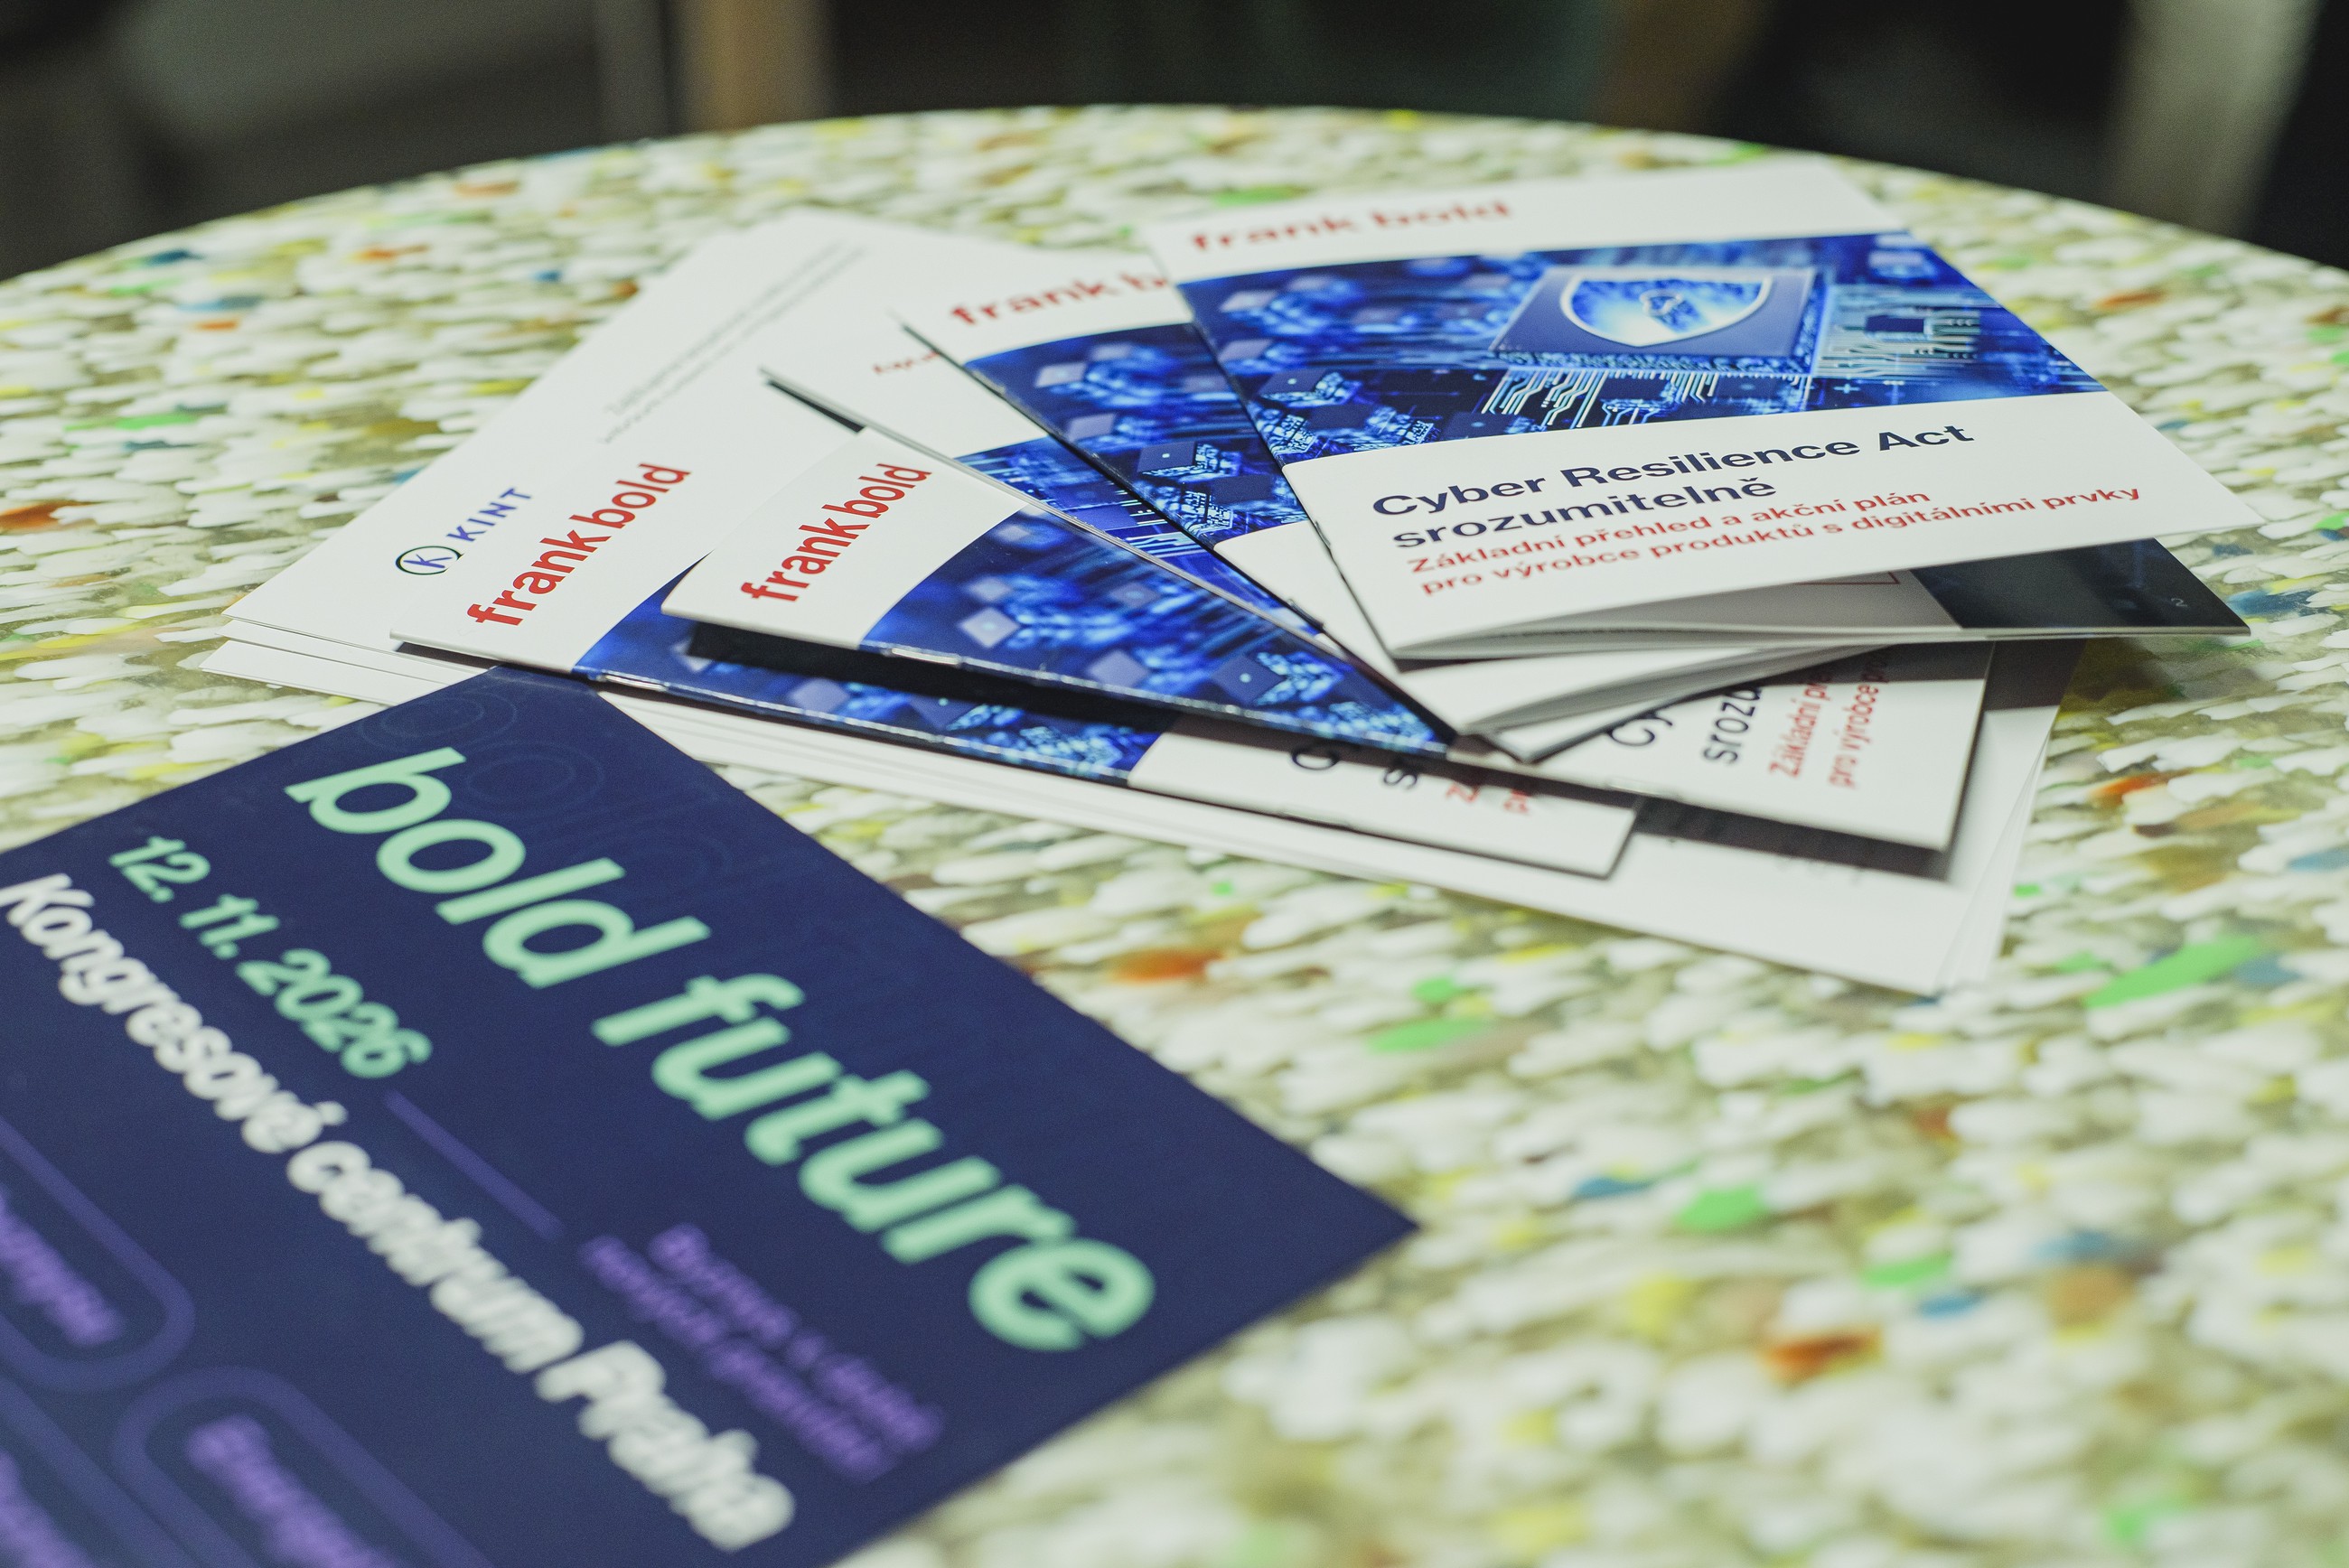
Cyber Resilience Act srozumitelně. Ebook je po registraci dostupný zdarma na webu Frank Bold, foto Frank Bold
Pod nařízení spadá prakticky každý produkt, který se digitálně připojí k jinému zařízení nebo síti. Nařízení o kybernetické odolnosti (CRA) se dotkne výrobců, dovozců a distributorů produktů, které se dokážou připojit k internetu nebo jiné síti: od výrobců chytrých zámků, kamer a routerů přes dodavatele průmyslových senzorů až po firmy, které píšou firemní SW nebo firmware pro běžné spotřebiče.
Tisíce firem napříč Evropou se začínají připravovat na povinnosti dané evropským nařízením o kybernetické odolnosti (Cyber Resiliance Act – CRA). Dotknou se výrobců, dovozců a distributorů produktů, které se dokážou připojit k internetu nebo jiné síti: od výrobců chytrých zámků, kamer a routerů přes dodavatele průmyslových senzorů až po firmy, které píšou firemní software nebo firmware pro běžné spotřebiče. Právě jim může ušetřit čas při studiu CRA nový ebook Cyber Resilience Act srozumitelně. Volně dostupná publikace expertní skupiny Frank Bold shrnuje, co CRA znamená, na koho dopadá a jak se na jeho požadavky připravit.
Přestože naplno bude CRA účinný od 11. prosince 2027, už nyní musí firmy plnit některé dílčí povinnosti. První z nich, povinnost hlásit aktivně zneužívané zranitelnosti a závažné bezpečnostní incidenty, platí už od 11. září 2026. E-book jednoduše vysvětluje, co vše firmy v souvislosti s nařízením o kybernetické odolnosti čeká.
První evropská regulace zaměřená na bezpečnost produktů
CRA doplňuje v evropském právu směrnici NIS2. Zatímco ta hlídá organizace, CRA se zaměřuje na samotný hardware a software po celou dobu jeho vzniku a užívání. Pod nařízení spadá prakticky každý produkt, který se digitálně připojí k jinému zařízení nebo síti. Může jít například o zařízení pro železnice, ale třeba i běžné tiskárny, chytrou ledničku, firemní aplikace nebo firmware routeru. Mikropodniky a malé firmy mají některé podmínky mírnější, povinnostem se ale nevyhnou ani ony.
„Spousta firem si stále myslí, že se jich CRA netýká, protože nejsou žádný gigant z technologického průmyslu. Ve skutečnosti to platí pro kohokoli, kdo na trh EU dodává cokoli, co umí komunikovat po síti – a lhůty už běží,“ upozorňuje Kristína Šabová, právnička Frank Bold, která se dlouhodobě věnuje kybernetické bezpečnosti.
Praktický průvodce provede čtenáře celým předpisem
Čtenáři najdou v e-booku jasné vysvětlení, kdy se produkt považuje za „uvedený na trh“ a proč na tom závisí celá řada povinností. Dostanou i návod, jak rozlišit roli výrobce, dovozce a distributora – spolu s vysvětlením, proč na tomto rozlišení může záležet víc, než se na první pohled zdá. Zástupci firem se díky e-booku zorientují v kategoriích produktů i procesu takzvaného posuzování shody.
„Cílem e-booku není čtenáře, typicky představitele firmy, vystrašit paragrafy, ale ukázat mu, kde přesně v procesu stojí. Kategorizace produktu podle rizika rozhoduje o tom, zda si shodu posoudí firma sama, nebo bude potřebovat externí certifikaci – a to je zásadní rozdíl v penězích i v čase,“ dodává Kristína Šabová.
Publikace přináší také přehled klíčových dat i dozorových orgánů. Podle připravovaného zákona o požadavcích na kybernetickou bezpečnost výrobků s digitálními prvky dostane ústřední roli Národní úřad pro kybernetickou a informační bezpečnost (NÚKIB), který se stane tzv. oznamujícím orgánem. Samotný dozor nad trhem zůstane v rukou orgánů, které v jednotlivých sektorech kontrolují výrobky již dnes – zejména České obchodní inspekce, ale například i Českého báňského úřadu, Státní energetické inspekce či Drážního úřadu.
„Rozdělení dozoru mezi NÚKIB a sektorové orgány dává smysl – firmy budou dál komunikovat s institucí, kterou už znají ze své branže. Zásadní ale je, že orgán dozoru může při zjištěném nesouladu nařídit stažení výrobku z trhu, a pokud jde o závažné riziko, opatření se může rychle rozšířit na celou Evropskou unii,“ vysvětluje právník Frank Bold Jan Bakule, který se věnuje české implementaci CRA.
Čas na přípravu běží
Formálně mají firmy na přípravu čas do prosince 2027, ale procesy, dokumentaci a hlášení zranitelností musí nastavit už nyní. V mnoha případech to znamená změnit i způsob, jakým firma vyvíjí a testuje své produkty. E-book proto obsahuje i konkrétní doporučení, jak začít: inventarizovat produkty, zmapovat dodavatele a odhadnout, do jaké rizikové kategorie jednotlivé produkty pravděpodobně spadají.
E-book Cyber Resilience Act srozumitelně je ke stažení zdarma po registraci na webu Frank Bold. Expertní skupina Frank Bold se věnuje kybernetické bezpečnosti v energetice a regulaci digitálních technologií. Firmám i veřejné správě pomáhá zorientovat se v nových evropských požadavcích.

Expertní skupina Frank Bold sdružuje odborníky na právo, energetiku, korporátní agendu, nefinanční reporting, transparentnost veřejných procesů.